你是中国用户吗?Claude自测工具火了
最近,一个名为FuckClaude的开源小工具开始在开发者社区传播。打开网页,无需登录或安装客户端,它会扫描浏览器环境中的多项区域特征,并给出0至100分的"Claude中国用户"风险画像。
它要回答的问题非常直接:你的浏览器环境,看起来有多像一个"Claude中国用户"?点击"开始检测"后,工具会依次读取浏览器暴露出的区域环境特征,再将结果换算成0至100分的综合分值。最终结果分为低风险、中风险和高风险三个等级。
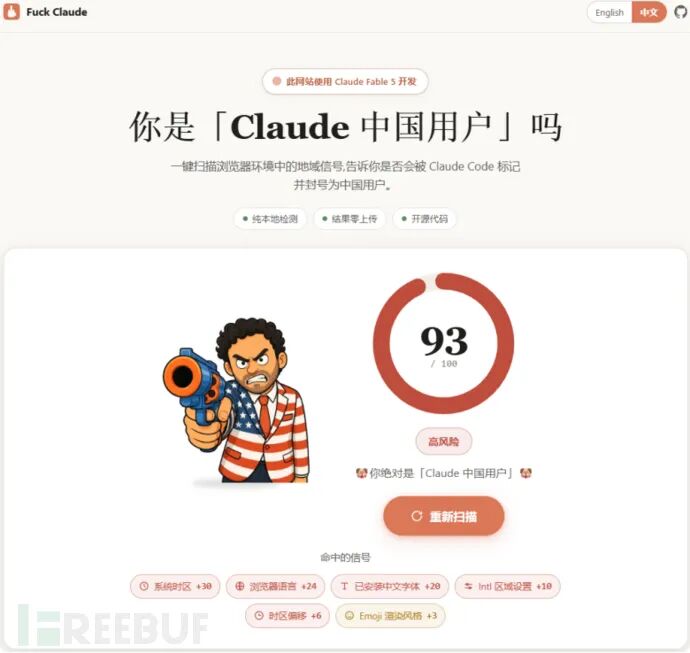
6项信号,拼出一张"环境画像"
FuckClaude目前围绕6项区域指纹进行评分,总权重为100。它并不是依靠某一个单独特征直接下结论,而是把多个弱信号组合起来,形成一张简化版的浏览器环境画像。
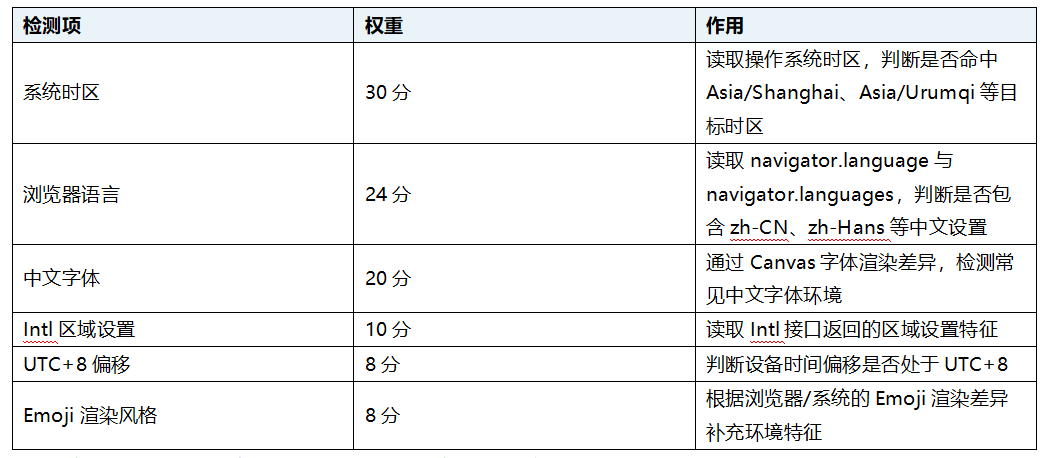
每个检测项都会生成0至1之间的"中国相似度",再乘以对应权重,最后累加形成总分。换句话说,系统时区、语言、字体和区域设置单独看都很普通,但组合起来后,就可能形成具有明显地域特征的环境画像。
实际测试,环境不同能差多少?
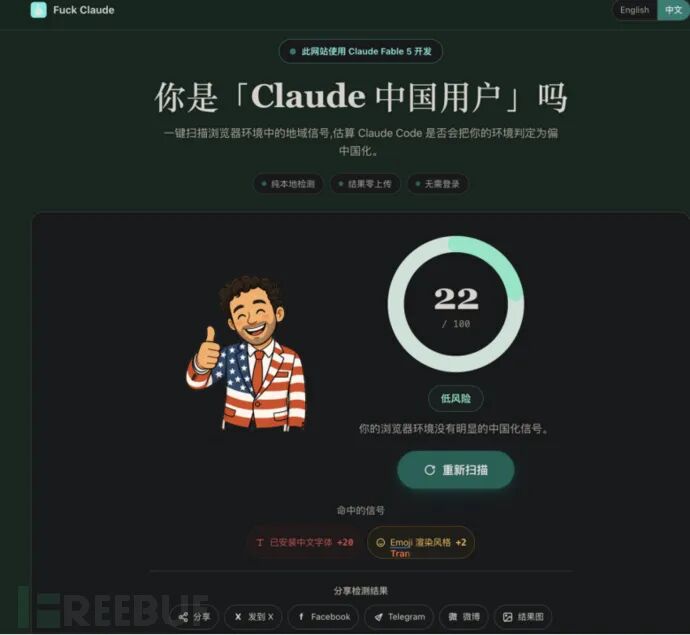
从社区公开分享的测试结果看,不同设备环境之间的分数差异相当明显。有用户的浏览器环境只得到22分,工具判断为"低风险",命中的主要信号包括中文字体和部分Emoji渲染特征。
另一组桌面测试结果则达到93分。页面显示该环境同时命中了系统时区、浏览器语言、中文字体、Intl区域设置和时区偏移等多个高权重项目,因此最终进入"高风险"区间。
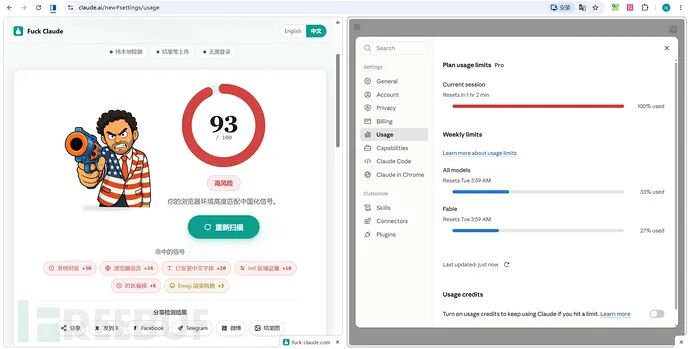
需要特别强调:93分并不代表Claude账号有93%的概率被封禁,22分也不代表账号一定安全。
FuckClaude项目说明指出,目前只有"系统时区"这一项可以与公开披露的Claude Code检测逻辑直接对应。浏览器语言、中文字体、Intl区域设置等其余指标,是开发者额外加入的广义"中文环境指纹",用于模拟环境相似度,而不是Anthropic官方公开确认的风控规则。
因此,这个工具更适合被理解为一个环境特征自查工具,而不是Claude封号预测器。
为什么系统时区权重最高?
FuckClaude的出现,与近期Claude Code相关争议有关。公开逆向分析称,当Claude Code通过自定义ANTHROPIC_BASE_URL连接非官方中转端点时,程序可能读取操作系统时区与中转hostname。
相关分析还提到,部分判断结果可能通过系统提示词中的细微字符变化进行编码,例如修改日期分隔符,或替换视觉上相近、但Unicode编码不同的撇号字符。
FuckClaude并没有复刻Claude Code客户端的完整检测能力。网页受到浏览器沙箱限制,无法访问本地CLI能够获得的全部系统信息,也无法知道服务端最终如何处理这些信号。它只是利用浏览器可见信息,做出一个"环境相似度"演示。
检测过程是否会上传数据?
根据项目页面说明,浏览器端检测本身在本地完成。系统时区、浏览器语言、字体检测和Intl区域设置等结果无需上传,用户也不需要登录账号。
从技术结构看,项目使用前端页面完成核心检测与评分逻辑。此外,网页可能加载访问统计组件,但项目说明称具体检测信号与扫描结果不会被发送。
项目还提供终端请求与HTTP接口,用于基于IP归属、时区、Accept-Language请求头和User-Agent等信息生成服务端估算结果。不过,这种结果与浏览器检测并不完全相同,因为服务端无法读取本地中文字体和部分Intl区域环境特征。
这个工具真正值得关注的是什么?
单从功能看,FuckClaude并不复杂。它本质上是一个"浏览器环境信号采集器 + 加权评分器 + 可视化结果页面"。
但它把一个容易被忽视的问题展示得非常直观:设备并不需要主动提交身份证明,多个看似普通的信息,也可以组合成具有明显地域特征的画像。
系统时区、浏览器语言、中文字体和区域设置单独看都不是秘密,但当这些信号被组合、加权并长期关联后,就可能形成相当具有辨识度的环境特征。这也是FuckClaude除了"整活"之外,真正具有技术科普价值的部分。
当然,项目作者已经明确提醒:结果仅供参考,并非Claude官方判定。所以,测到93分不用立刻卸载Claude Code,测到3分也不意味着获得了"免封金牌"。把它当成一次有趣的浏览器指纹实验,可能更合适。

欢迎加入DeepSeek 技术社区。在这里,你可以找到志同道合的朋友,共同探索AI技术的奥秘。
更多推荐

 6
 0
- 0


 已为社区贡献28条内容

所有评论(0)